Live-Hacking mit DORA & MaRisk – Einblick in den „Giftschrank der Hackerszene“

Nur noch 12 Termine im laufenden Jahr: Live-Hacking mit DORA & MaRisk – Einblick in den „Giftschrank der Hackerszene“

Euskirchen /UK/BF – Ein Anruf, der die IT-Abteilung zu sein scheint. Eine vertraute Stimme. Eine korrekte Rufnummer. Drei Minuten später: 30.000 Euro weg. Was für ein Kreditinstitut finanziell noch verschmerzbar ist, zieht jedoch massive Prozesskosten, IT-Forensik-Ressourcen und vor allem einen nachhaltigen Vertrauensverlust nach sich. Angesichts der neuen regulatorischen Anforderungen durch DORA (Digital Operational Resilience Act) und die MaRisk wird Aufklärung jetzt zur Pflicht. Der renommierte Ethical Hacker Ralf Schmitz zeigt live, wie Angriffe wirklich funktionieren – und wie man sie abwehrt.
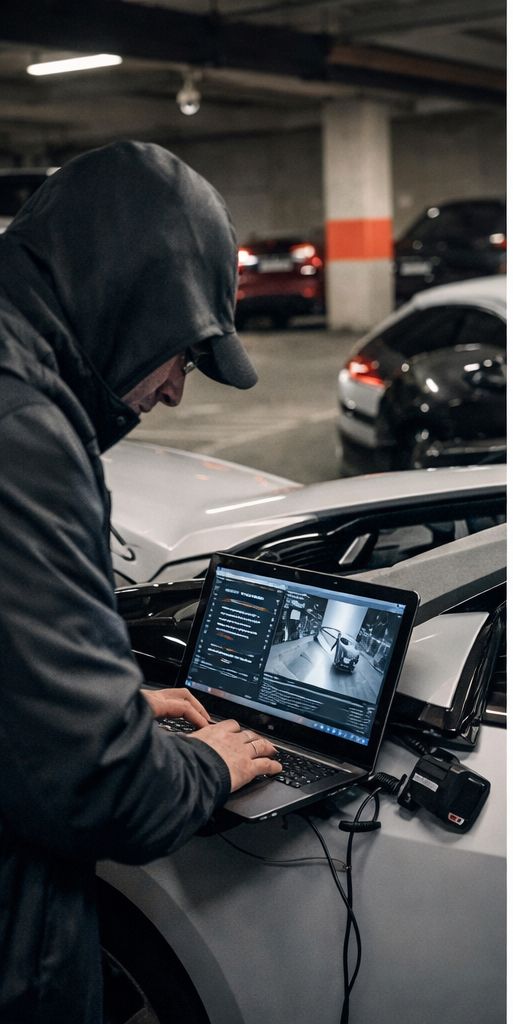
Hacking in der Finanzwelt durch Ethical Hacker Ralf Schmitz ( Ki erstelltes Bild – Fälschung)

„Die Sensibilisierung von Mitarbeitern und Kunden ist längst kein Nice-to-have mehr“, so die Veranstalter. „Sie ist zentraler Bestandteil Ihrer regulatorischen Compliance.“ Genau hier setzt das exklusive Live-Hacking-Event an: Ralf Schmitz, Praktiker mit 30 Jahren Erfahrung, öffnet auf der Bühne den „Giftschrank“ der Cyberkriminellen. In 60 Minuten demonstriert er eine Vielzahl realer Szenarien – von KI-gestützter Stimmenfälschung über Call-ID-Spoofing bis hin zu Live-Phishing und psychologischer Manipulation durch Social Engineering.

„Woran man Ohren und Augen nicht mehr trauen kann, wird hier sichtbar. Unsere Vorträge sind kein trockener Vortrag, sondern ein Wachrüttler für Belegschaft und Kundschaft“, betont Schmitz.

Verfügbarkeit: Nur noch zwölf Termine in diesem Jahr

Die Nachfrage nach diesem praxisnahen Format ist hoch. Für das laufende Jahr stehen ausschließlich noch zwölf exklusive Termine für Mitarbeiterschulungen oder Kundenevents zur Verfügung.

Nächste Schritte für interessierte Institute:

Interessierte Banken und Finanzdienstleister können sich direkt per E-Mail mit Angabe des gewünschten Formats (Mitarbeiterschulung, Kundenevent oder beides) sowie der geschätzten Teilnehmerzahl melden. Sie erhalten umgehend ein maßgeschneidertes Angebot.

Die Botschaft des Ethical Hackers ist klar: „Warten Sie nicht, bis es zu spät ist. Handeln Sie jetzt – bevor der nächste Betrugsversuch auch Ihre Bank trifft.“

Kontakt für Rückfragen und Buchungsanfragen gerne an das Projektteam.

Sparkassen-Alarm – ausgelöst durch ein einziges KI-Bild…

Heute Morgen reichte ein einziges KI-generiertes Bild aus, um die IT-Sicherheit einer ganzen Region in den Ausnahmezustand zu versetzen. Ein täuschend echtes KI-Bild mit der Beispielmeldung „Bundesweit Sparkassen-Konten nach Cyberangriff gesperrt“ verbreitete sich viral. Es sah nicht nach Fake aus – es sah nach Katastrophe aus.

KI-Bild ( Fakemeldung) Sparkassen-Alarm – ausgelöst durch ein einziges KI-Bild.

Sparkassen-Alarm – ausgelöst durch ein KI-Bild.

Was wirklich geschah:
Unsere Sparkassen-Sicherheitsteams reagierten sofort: Notfallprotokolle, Systemisolierungen, externe Krisenstäbe. Die bittere Bilanz nach Stunden der Hochspannung: Es gab keinen Hackerangriff. Keine gestohlenen Millionen.

Nur ein KI-generiertes Bild, das den „Confirmation Bias“ unserer Systeme und Sparkassenköpfe ausnutzte und viral im Internet tausendfach in Stunden geteilt wurde.

Warum das ein Warnsignal für jeden Vorstand ist:
Dieser Vorfall war kein technischer Fehler, sondern ein psychologischer Hackerangriff. Die Gefahr ist real und teuer:

  1. Ressourcen-Burnout: Während Teams „Geistern“ nachjagen, entstehen gefährliche Blindspots für echte Angriffe.
  2. Reputationsverlust: Falschmeldungen zerstören das Kundenvertrauen schneller als jeder echte Systemausfall.
  3. Explodierende Kosten: Ein Fehlalarm in dieser Größenordnung kostet Arbeitszeit und Honorare im sechsstelligen Bereich.

Aktuelle Beispiele für die Macht der KI-Fiktion:


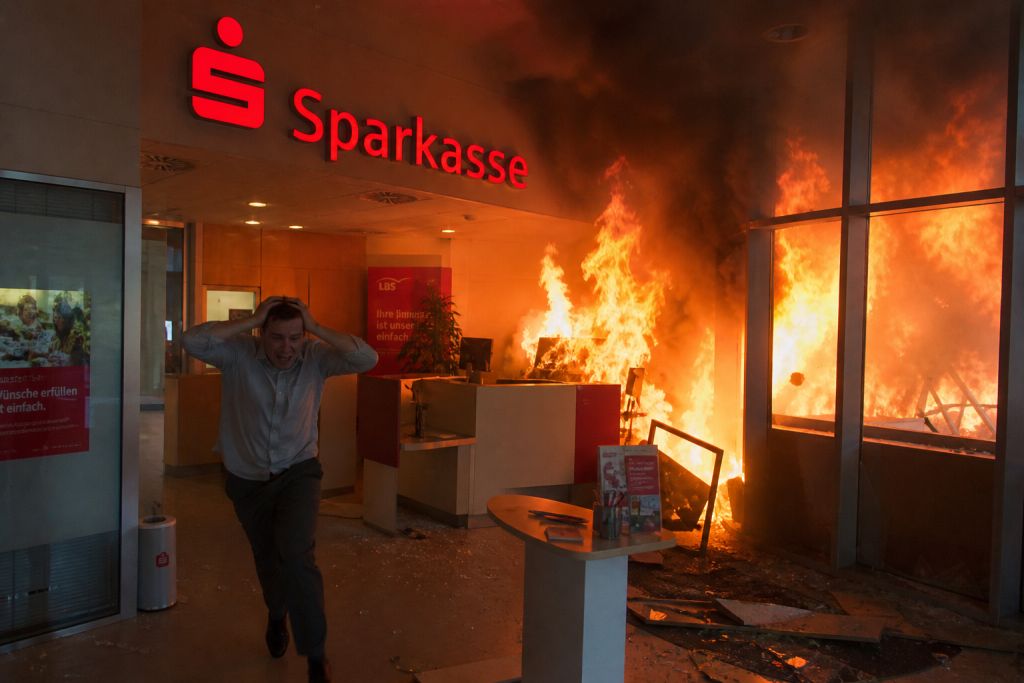
So kann etwa ein Fake-Bild einer eingestürzten Brücke – die in Wahrheit steht – oder ein KI-generiertes Feuer in einer Sparkassenfiliale, was alles in den sozialen Netwerken geteilt wird, innerhalb von Minuten eine Alarmkette auslösen und erhebliche, unnötige Kosten produzieren: Einsatzkräfte rücken aus, Straßen werden gesperrt, Kunden verunsichert. Die Folge? Vertrauensverlust und Millionenkosten – nur weil ein gefaktes Bild innerhalb weniger Minuten zehntausendfach in sozialen Medien geteilt wurde.

Unsere Konsequenzen – Die neue Checkliste für den Krisenstab und Alarmkräfte:

  • KI-Forensik statt Panik: Wir führen verpflichtende Deepfake-Verifizierungstools ein, bevor der „rote Knopf“ gedrückt wird.
  • Krisen-Kommunikation 2.0: Schnelle, transparente Aufklärung für Kunden, um die Deutungshoheit über das Netz zurückzugewinnen.
  • Mental Firewall: Gezielte Schulungen für IT und Management, um synthetische Medien als strategische Bedrohung zu begreifen.

Fazit:

  • Wer heute nur gegen Trojaner und Malware aufrüstet, verliert gegen Pixel. Verantwortung im Netz bedeutet heute vor allem: Die Fähigkeit, zwischen Realität und KI-Fiktion zu unterscheiden, bevor das Chaos regiert.

PS:Ethical Hacker Ralf Schmitz zeigt, wie Banken den Unterschied zwischen einem viralen Streich und einer echten Bedrohung erkennen, bevor wertvolle Zeit verstreicht.


Hacker-Alarm in der Bank-Tiefgarage: Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten!

Moderne Autos: Die unsichtbare Bedrohung für Banken

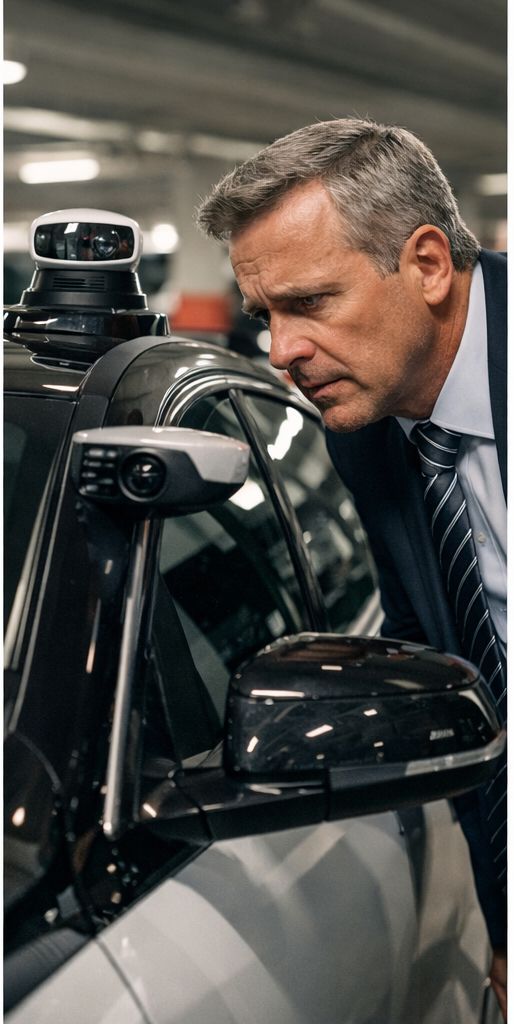
Hacker-Alarm in der Bank-Tiefgarage. Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten! Stellen Sie sich vor: Ein Bankvorstand parkt sein nagelneues, vernetztes Elektroauto in der Tiefgarage der Sparkasse. Das Fahrzeug ist mit 360-Grad-Kameras, Mikrofonen und Radar- und Standortdaten – alles wird permanent erfasst und oft automatisch in die Cloud übertragen. Hacker-Alarm in der Bank-Tiefgarage: Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten! Doch was passiert, wenn jemand wie Ralf Schmitz, Deutschlands bekanntester IT-Sicherheitsexperte und Hacker, sich dieses Auto vorknöpft?

Hacker bei der Arbeit *1

Ihr Auto als Einfallstor für Hacker: Ein Szenario, das Banken aufschrecken lässt

Was passiert, wenn das Auto Ihres Bankmanagers mehr über die Tiefgarage der Sparkasse weiß als die Sicherheitsabteilung? Moderne Fahrzeuge sind längst zu rollenden Datensammlern geworden: Für Sparkassen, Volksbanken und andere Finanzinstitute wird das zunehmend zum Problem.

Datenlecks auf vier Rädern: Warum Banken nervös werden sollten …

„Moderne Autos sind wie offene Bücher für Leute, die wissen, wie man sie liest“, sagt Ralf Schmitz, der mit seinen Live-Hacks regelmäßig zeigt, wie einfach vernetzte Geräte zu knacken sind. „Wenn so ein Auto in der Bank-Tiefgarage steht, sammelt es nicht nur Daten über den Parkplatz – es kann auch Bewegungsprofile von Mitarbeitern, Bilder von Sicherheitsbereichen oder sogar Gespräche aufzeichnen. Und all das landet irgendwo in der Cloud, wenn die Übertragung nicht gerade von einem Hacker gestört wird.  Wer garantiert, dass diese Daten noch sicher sind?“

Banken im Visier: Warum Sparkassen und Volksbanken jetzt handeln sollten

Schon heute sammeln vernetzte Autos ununterbrochen Informationen: Wer fährt wann wo lang? Welche Bereiche der Bank werden angefahren? Wer geht alles durch die Tiefgarage und wird aufgenommen?  Und wer könnte diese Daten abgreifen? Die Gefahr ist real: Schon Fitness-Tracker und Smartwatches haben in der Vergangenheit unfreiwillig sensible Standorte ausgestattet – etwa, als Lauf-Apps geheime Militärbasen aufdeckten, weil Soldaten dort ihre Runden drehten. Bei Banken könnte das Auto des Vorstands ähnlich ungewollte Einblicke in interne Abläufe oder Gebäudestrukturen liefern.

„Das ist ein Founder’s Paradise für Hacker!“ – Ralf Schmitz zeigt, wie einfach es geht

Das polnische Verteidigungsministerium handelt bereits. Wie das Ministerium bestätigte, dürfen Fahrzeuge chinesischer Hersteller militärisches Gelände nicht mehr befahren. Auch das Parken in der Nähe strategisch wichtiger Objekte ist untersagt.

Finanzinstitute überlegen Konsequenzen: Parkverbot für „rollende Smartphones“?

Erste Banken und Sicherheitsverantwortliche denken bereits über Restriktionen nach: Sollten Fahrzeuge mit umfangreicher Sensorik und Cloud-Anbindung künftig aus der Tiefgarage verbannt werden? Die Frage ist berechtigt: Wer garantiert, dass die gesammelten Daten nicht in falsche Hände geraten – oder gar gezielt abgehört werden? Besonders kritisch wird es, wenn es um chinesische Elektroautos geht, bei denen der Datenfluss oft undurchsichtig bleibt.

Was bedeutet das für Kunden und Mitarbeiter?

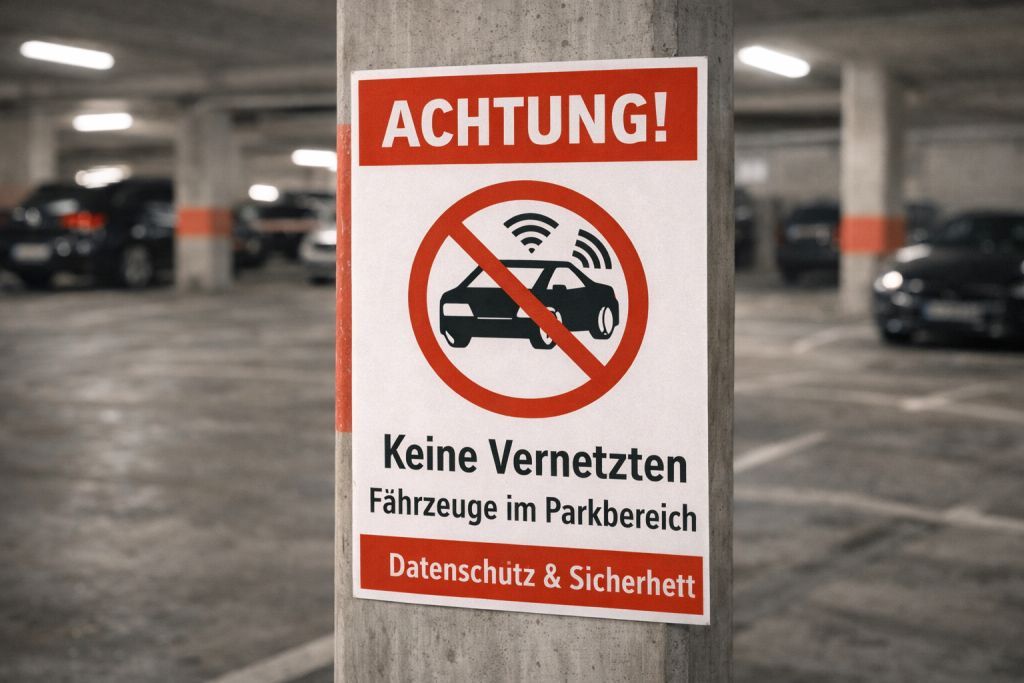
Für Banken bedeutet das: Sicherheitskonzepte müssen dringend überarbeitet werden. Vielleicht wird es bald Schilder geben, die nicht nur „Privatparkplatz“ anzeigen, sondern auch: „Keine vernetzten Fahrzeuge – Datenschutz geht vor.“ Für Kunden und Mitarbeiter könnte das heißen: Wer mit einem modernen, vernetzten Auto zur Bank kommt, muss es künftig draußen parken.

Fazit: Sicherheit beginnt auf dem Parkplatz

Die Zeit, in der Autos nur von A nach B fuhren, ist vorbei. Heute sind sie vernetzte Datenknoten – und damit ein potenzielles Einfallstor für Datendiebstahl. Für Finanzinstitute wird es Zeit zu handeln. Denn wer will schon, dass sein Auto zum Sicherheitsrisiko wird?