Neue Bankentrojaner bedrohen deutsche Finanzinstitute und den Faktor Mensch

Euskirchen, Oktober 2026 – Die Bedrohungslage im Bereich der Cybersicherheit hat im Jahr 2026 eine neue, historisch kritische Dimension erreicht. Neue Bankentrojaner bedrohen deutsche Finanzinstitute und den Faktor Mensch. Während technische Abwehrsysteme von Banken und Unternehmen kontinuierlich hochgerüstet werden, rücken Cyberkriminelle eine Schwachstelle ins Zentrum ihrer Angriffe, die sich nicht rein technologisch patchen lässt: den Faktor Mensch. Vor dem Hintergrund einer neuen Welle hochkomplexer Schadsoftware warnt der renommierte Cybersicherheitsexperte Ralf Schmitz vor den akuten Gefahren, die die Finanzwelt und die digitale Infrastruktur in Deutschland im kommenden Jahr 2027 grundlegend verändern werden.
Auftritt von Ralf Schmitz ( Hacker)
eue Bankentrojaner bedrohen deutsche Finanzinstitute und den Faktor Mensch

Die neuesten Angreifer-Generationen agieren perfider, unauffälliger und zielgerichteter als je zuvor. Ralf Schmitz, der seit über 30 Jahren Live-Hacking-Shows und diskrete Krisenschulungen für Vorstände, Führungsstäbe, Bürgermeister und Landräte durchführt, zieht eine alarmierende Bilanz über die fünf gefährlichsten Cyber-Bedrohungen, die aktuell die deutsche Banken- und Unternehmenslandschaft erschüttern:

1. RatHat: Die perfekte optische Täuschung
Im September 2026 tauchte erstmals der hochgefährliche Trojaner „RatHat“ im deutschsprachigen Raum auf. Diese Schadsoftware nutzt das psychologische Prinzip des blinden Vertrauens. RatHat tarnt sich optisch vollkommen identisch als der weit verbreitete Google Chrome-Browser. Icon, Name und sogar die Benutzeroberfläche bei der Installation sind vom Original nicht zu unterscheiden. Sobald der Nutzer den vermeintlichen Browser öffnet, übernimmt die Software im Hintergrund die vollständige Kontrolle über Passwörter, Sitzungs-Cookies und sensible Finanztransaktionen. Da der Anwender glaubt, sich in einer sicheren Umgebung zu bewegen, hebelt der Angreifer jegliche Skepsis aus.

2. RemControl: Die Jagd auf mobiles Banking
Der Fokus der Angreifer liegt verstärkt auf mobilen Endgeräten. „RemControl“ verbreitet sich rasant über täuschend echt nachgebaute, gefälschte Google Play Store-Seiten. Die Betrüger ködern ihre Opfer mit beliebten, vermeintlich kostenlosen Streaming- oder TV-Apps wie modifizierten IPTV-Anwendungen. Ist RemControl einmal auf dem Smartphone aktiv, agiert das Programm als Spyware der Extraklasse: Es erfasst unbemerkt biometrische Daten, PINs und mobile Banking-Codes direkt bei der Eingabe und übermittelt diese in Echtzeit an kriminelle Serverstrukturen.

3. WindRelay: Das Abfangen an der Ladenkasse
Mitte 2026 manifestierte sich ein völlig neuer, besorgniserregender Trend im Bereich des kontaktlosen Bezahlens. Die NFC-Malware „WindRelay“ führt sogenannte NFC-Relay-Angriffe durch. Dabei fängt die Schadsoftware die Signale des NFC-Chips auf dem Smartphone des Opfers ab und leitet sie über das Internet direkt an die Betrüger weiter. Das Erschreckende daran: Kriminelle können mit dieser digitalen Kopie zeitgleich an echten Geldautomaten oder Kassen im In- und Ausland bezahlen. Die Bank-App selbst weist dabei keinerlei Manipulationen auf, was die Forensik und Schadensabwicklung für Bankinstitute extrem erschwert.

4. Anatsa (TeaBot): Der unsichtbare Dieb im Hintergrund
Der berüchtigte Banking-Trojaner „Anatsa“, auch bekannt als TeaBot, feiert 2026 ein gefährliches Comeback mit erweiterten Funktionen. Er nistet sich über scheinbar harmlose Utility-Apps wie PDF-Reader oder QR-Code-Scanner ein, die es trotz Sicherheitskontrollen immer wieder in offizielle App-Stores schaffen. Einmal installiert, führt Anatsa im Hintergrund eigenständig automatische Überweisungen (Automatic Transfer Systems, ATS) aus. Das Opfer bemerkt den Betrug meist erst beim Blick auf den nächsten Kontoauszug, da die Schadsoftware Bestätigungs-SMS und Push-Nachrichten der Banken abfängt und sofort löscht.

5. Casbaneiro: Die Clipboard-Injektion schlägt auf dem Desktop zu
Während mobile Angriffe dominieren, bleibt der Desktop-Arbeitsplatz über „Casbaneiro“ im Fadenkreuz. Der Trojaner infiziert Systeme meist über gefälschte Rechnungen in professionell gestalteten Phishing-Mails. Die Schadsoftware überwacht gezielt die Zwischenablage (das Clipboard) des Betriebssystems. Kopiert der Nutzer eine lange IBAN oder eine Krypto-Adresse, ersetzt Casbaneiro diese in Sekundenbruchteilen unbemerkt durch die Kontoverbindung der Angreifer. Drückt der Anwender beim Online-Banking „Einfügen“, überweist er sein Geld direkt in die Hände der Cyberkriminellen.

Der Faktor Mensch als entscheidende Verteidigungslinie

„Die Technik der Banken hält vieles ab, aber die Angreifer von heute hacken nicht mehr nur Systeme – sie hacken den Menschen“, erklärt Ralf Schmitz. Ob durch die geschickte optische Nachbildung von Software wie bei RatHat oder das Ausnutzen von Bequemlichkeit bei RemControl: Die entscheidende Schwachstelle ist selten eine mangelhafte Firewall, sondern das fehlende Bewusstsein des Anwenders im entscheidenden Moment der Interaktion.

Genau hier setzt die Arbeit von Ralf Schmitz an. In seinen vielbeachteten Vorträgen, unter anderem bei zahlreichen Volksbanken und Sparkassen in ganz Deutschland, demonstriert er im Rahmen von Live-Hacking-Shows, wie schnell und einfach diese Infektionswege in der Realität funktionieren. Ziel ist es, durch das Erleben eines simulierten Angriffs eine gesunde Skepsis und ein geschärftes Risikobewusstsein bei Mitarbeitern und Endkunden zu verankern.

Für das Jahr 2027 fordert der Experte ein grundlegendes Umdenken: Cybersicherheit darf nicht mehr nur als eine Aufgabe der IT-Abteilung verstanden werden. Sie muss integraler Bestandteil der Unternehmenskultur und der allgemeinen digitalen Bildung werden. Nur wer die Mechanismen von RatHat, WindRelay und Co. versteht, kann die finale und wichtigste Barriere gegen den digitalen Bankraub der Moderne bilden.


Über Ralf Schmitz:
Ralf Schmitz ist seit über 30 Jahren einer der führenden Experten für Cybersicherheit, Live-Hacking und Sensibilisierung im deutschsprachigen Raum. In seinen praxisnahen Vorträgen und hochkarätigen Schulungen für Banken, Behörden und Konzerne beleuchtet er die Schnittstelle zwischen Mensch und Technologie. Aufgrund der hohen Sensibilität seiner Mandate finden viele seiner Krisenschulungen für Führungskräfte, Vorstände und politische Amtsträger unter striktem Ausschluss der Öffentlichkeit statt.

WhatsApp-Betrugsmasche: Gefälschte Abstimmung kann Konto und Bankdaten gefährden

Eine harmlose Bitte um eine Stimme für ein Mädchen namens „Klara“ kann zur gefährlichen Falle werden. Kriminelle versuchen derzeit, über gefälschte Abstimmungen WhatsApp-Konten zu übernehmen. Anschließend können sie die Kontakte ihrer Opfer anschreiben, sich als diese ausgeben und sogar versuchen, an Geld oder weitere sensible Daten zu gelangen.

Die Nachricht kommt häufig nicht von einer unbekannten Nummer, sondern von einem echten Kontakt aus dem eigenen WhatsApp-Adressbuch. Genau das macht die Betrugsmasche besonders gefährlich: Freunde, Familienmitglieder oder Bekannte genießen Vertrauen und der Empfänger hat zunächst keinen Grund, an der Echtheit der Nachricht zu zweifeln.

In Nordrhein-Westfalen sind entsprechende Fälle bekannt geworden. Wie der WDR berichtet, gingen beispielsweise bei der Kreispolizei Borken in den vergangenen Wochen mehrere Anzeigen ein.

Angeblicher Wettbewerb für „Klara“

Die Nachricht ist meist freundlich und unverfänglich formuliert. Es wird beispielsweise darum gebeten, bei einem Fotowettbewerb für ein Mädchen namens „Klara“ abzustimmen. Angeblich könne sie dadurch ein Stipendium für ihre Ausbildung erhalten.

WhatsApp-Betrugsmasche: Gefälschte Abstimmung kann Konto und Bankdaten gefährden

Der Empfänger soll lediglich auf einen Link klicken und seine Stimme abgeben.

Doch genau hier beginnt die Falle.

Der Link führt nicht zu einer echten Abstimmung, sondern zu einer gefälschten Internetseite, die auf den ersten Blick seriös wirken kann. Dort werden Nutzer teilweise aufgefordert, ihre Telefonnummer einzugeben und anschließend eine WhatsApp-Anmeldung beziehungsweise einen Bestätigungscode durchzuführen.

Wer diesen Code eingibt oder eine entsprechende Anmeldung bestätigt, kann den Tätern damit den Weg zum eigenen WhatsApp-Konto öffnen.

Der Bestätigungscode ist der entscheidende Moment

WhatsApp-Codes dienen unter anderem dazu, die Identität des Nutzers zu bestätigen. Ein solcher Code sollte niemals an andere Personen weitergegeben oder auf einer fremden Internetseite eingegeben werden.

Die Täter nutzen die Zugangsdaten beziehungsweise die Bestätigung dazu, das Konto auf einem eigenen Gerät zu verknüpfen. Ist die Übernahme erfolgreich, können sie unter Umständen auf Nachrichten, Kontakte und weitere Informationen zugreifen.

Besonders perfide: Mit dem übernommenen Konto wird anschließend die gleiche Nachricht an weitere Personen verschickt.

WhatsApp-Betrugsmasche: Gefälschte Abstimmung kann Konto und Bankdaten gefährden

So entsteht eine Kettenreaktion.

Ein einziges gekapertes Konto kann dadurch zur Ausgangsbasis für zahlreiche weitere Angriffe werden. Weil die neue Nachricht von einem bekannten Kontakt stammt, steigt die Wahrscheinlichkeit, dass auch das nächste Opfer auf den Link klickt.

Aus WhatsApp-Betrug kann ein finanzieller Angriff werden

Die Übernahme eines WhatsApp-Kontos ist nicht nur ärgerlich. Sie kann auch erhebliche finanzielle und persönliche Folgen haben.

Kriminelle können sich gegenüber Freunden, Verwandten oder Geschäftskontakten als das Opfer ausgeben. Unter einem Vorwand wird beispielsweise behauptet, man befinde sich in einer finanziellen Notlage, habe das Portemonnaie verloren oder könne eine Rechnung beziehungsweise Überweisung gerade nicht selbst durchführen.

Dann wird um Geld gebeten.

Diese Vorgehensweise erinnert an bekannte Betrugsmaschen wie den sogenannten Enkeltrick – nur dass die Täter diesmal über das tatsächlich übernommene WhatsApp-Konto kommunizieren.

Darüber hinaus können Cyberkriminelle versuchen, über weitere Nachrichten an persönliche Daten, Zugangsdaten oder Informationen zu Bankkonten und Zahlungsverkehr zu gelangen. Wer bereits auf einen verdächtigen Link geklickt oder sensible Informationen eingegeben hat, sollte deshalb besonders aufmerksam sein.

Sicherheitsexperte Ralf Schmitz warnt in diesem Zusammenhang vor einem zu sorglosen Umgang mit Links und Bestätigungscodes. Gerade weil die Nachricht scheinbar von einer bekannten Person kommt, werde das notwendige Misstrauen häufig ausgeschaltet. Ein vermeintlich harmloser Klick könne der erste Schritt einer größeren Betrugsaktion sein.

„Einfach nicht draufklicken“

Auch die Polizei rät zu besonderer Vorsicht. Selbst erfahrene Nutzer seien nicht automatisch vor solchen Angriffen geschützt.

Der wichtigste Rat von Ethical-Hacker Ralf Schmitz ist deshalb einfach:

Nicht auf den Link klicken. Keinen WhatsApp-Bestätigungscode eingeben. Keine Anmeldung bestätigen, die man nicht selbst bewusst gestartet hat.

Eine echte Abstimmung benötigt keinen WhatsApp-Anmeldecode.

Wer eine solche Nachricht von einem Bekannten erhält, sollte deshalb zunächst über einen anderen Kommunikationsweg nachfragen. Am besten ruft man die Person kurz an oder schreibt ihr beispielsweise per SMS, ob sie die Nachricht tatsächlich verschickt hat.

Denn wenn das WhatsApp-Konto des Bekannten bereits übernommen wurde, kann auch die Antwort innerhalb von WhatsApp von den Tätern stammen.

Was Betroffene jetzt tun sollten

Wer die Nachricht lediglich erhalten, aber nicht auf den Link geklickt und keinen Code eingegeben hat, sollte sie löschen und den Absender auf einem anderen Weg über die mögliche Kontenübernahme informieren.

Wer bereits auf den Link geklickt hat, sollte keine weiteren Angaben machen und insbesondere keine Codes weitergeben.

Wurde ein WhatsApp-Code bereits eingegeben oder eine unbekannte Geräteverknüpfung bestätigt, sollte schnell gehandelt werden. Das eigene WhatsApp-Konto sollte abgesichert und überprüft werden. Außerdem sollten Freunde und Familienmitglieder gewarnt werden, damit sie nicht auf Nachrichten reagieren, die möglicherweise vom übernommenen Konto verschickt werden.

Sind zusätzlich Bankdaten, Zugangsdaten, Kreditkartendaten oder andere sensible Informationen eingegeben worden, sollte unverzüglich die jeweilige Bank beziehungsweise der betreffende Anbieter kontaktiert werden. Bei einem möglichen finanziellen Schaden empfiehlt sich außerdem eine Anzeige bei der Polizei.

Eine einfache Regel schützt vor vielen Angriffen

Die wichtigste Regel lautet:

Kein Gewinnspiel, kein Fotowettbewerb und keine Abstimmung benötigt einen WhatsApp-Anmeldecode.

Eine Nachricht von einem bekannten Kontakt ist deshalb nicht automatisch sicher. Gerade bei ungewöhnlichen Bitten sollte man kurz innehalten und prüfen, ob die Nachricht tatsächlich von der betreffenden Person stammt.

Ein Klick dauert nur eine Sekunde – die Folgen einer Kontoübernahme können dagegen erheblich sein.

Deshalb gilt: Links bei unerwarteten WhatsApp-Nachrichten nicht öffnen, keine Bestätigungscodes weitergeben und bei Geldforderungen immer über einen unabhängigen Kommunikationsweg nachfragen.

Hacker-Alarm in der Bank-Tiefgarage: Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten!

Moderne Autos: Die unsichtbare Bedrohung für Banken

Hacker-Alarm in der Bank-Tiefgarage. Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten! Stellen Sie sich vor: Ein Bankvorstand parkt sein nagelneues, vernetztes Elektroauto in der Tiefgarage der Sparkasse. Das Fahrzeug ist mit 360-Grad-Kameras, Mikrofonen und Radar- und Standortdaten – alles wird permanent erfasst und oft automatisch in die Cloud übertragen. Hacker-Alarm in der Bank-Tiefgarage: Warum Vorstände bei ihren vernetzten Autos jetzt aufpassen sollten! Doch was passiert, wenn jemand wie Ralf Schmitz, Deutschlands bekanntester IT-Sicherheitsexperte und Hacker, sich dieses Auto vorknöpft?

Hacker bei der Arbeit *1

Ihr Auto als Einfallstor für Hacker: Ein Szenario, das Banken aufschrecken lässt

Was passiert, wenn das Auto Ihres Bankmanagers mehr über die Tiefgarage der Sparkasse weiß als die Sicherheitsabteilung? Moderne Fahrzeuge sind längst zu rollenden Datensammlern geworden: Für Sparkassen, Volksbanken und andere Finanzinstitute wird das zunehmend zum Problem.

Datenlecks auf vier Rädern: Warum Banken nervös werden sollten …

„Moderne Autos sind wie offene Bücher für Leute, die wissen, wie man sie liest“, sagt Ralf Schmitz, der mit seinen Live-Hacks regelmäßig zeigt, wie einfach vernetzte Geräte zu knacken sind. „Wenn so ein Auto in der Bank-Tiefgarage steht, sammelt es nicht nur Daten über den Parkplatz – es kann auch Bewegungsprofile von Mitarbeitern, Bilder von Sicherheitsbereichen oder sogar Gespräche aufzeichnen. Und all das landet irgendwo in der Cloud, wenn die Übertragung nicht gerade von einem Hacker gestört wird.  Wer garantiert, dass diese Daten noch sicher sind?“

Banken im Visier: Warum Sparkassen und Volksbanken jetzt handeln sollten

Schon heute sammeln vernetzte Autos ununterbrochen Informationen: Wer fährt wann wo lang? Welche Bereiche der Bank werden angefahren? Wer geht alles durch die Tiefgarage und wird aufgenommen?  Und wer könnte diese Daten abgreifen? Die Gefahr ist real: Schon Fitness-Tracker und Smartwatches haben in der Vergangenheit unfreiwillig sensible Standorte ausgestattet – etwa, als Lauf-Apps geheime Militärbasen aufdeckten, weil Soldaten dort ihre Runden drehten. Bei Banken könnte das Auto des Vorstands ähnlich ungewollte Einblicke in interne Abläufe oder Gebäudestrukturen liefern.

„Das ist ein Founder’s Paradise für Hacker!“ – Ralf Schmitz zeigt, wie einfach es geht

Das polnische Verteidigungsministerium handelt bereits. Wie das Ministerium bestätigte, dürfen Fahrzeuge chinesischer Hersteller militärisches Gelände nicht mehr befahren. Auch das Parken in der Nähe strategisch wichtiger Objekte ist untersagt.

Finanzinstitute überlegen Konsequenzen: Parkverbot für „rollende Smartphones“?

Erste Banken und Sicherheitsverantwortliche denken bereits über Restriktionen nach: Sollten Fahrzeuge mit umfangreicher Sensorik und Cloud-Anbindung künftig aus der Tiefgarage verbannt werden? Die Frage ist berechtigt: Wer garantiert, dass die gesammelten Daten nicht in falsche Hände geraten – oder gar gezielt abgehört werden? Besonders kritisch wird es, wenn es um chinesische Elektroautos geht, bei denen der Datenfluss oft undurchsichtig bleibt.

Was bedeutet das für Kunden und Mitarbeiter?

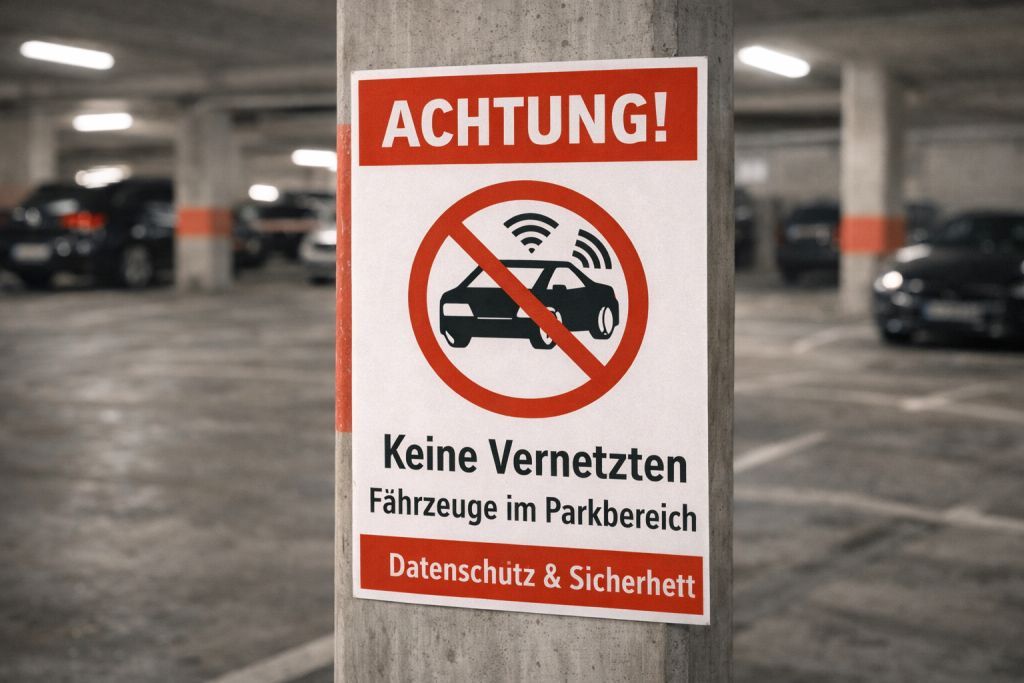
Für Banken bedeutet das: Sicherheitskonzepte müssen dringend überarbeitet werden. Vielleicht wird es bald Schilder geben, die nicht nur „Privatparkplatz“ anzeigen, sondern auch: „Keine vernetzten Fahrzeuge – Datenschutz geht vor.“ Für Kunden und Mitarbeiter könnte das heißen: Wer mit einem modernen, vernetzten Auto zur Bank kommt, muss es künftig draußen parken.

Fazit: Sicherheit beginnt auf dem Parkplatz

Die Zeit, in der Autos nur von A nach B fuhren, ist vorbei. Heute sind sie vernetzte Datenknoten – und damit ein potenzielles Einfallstor für Datendiebstahl. Für Finanzinstitute wird es Zeit zu handeln. Denn wer will schon, dass sein Auto zum Sicherheitsrisiko wird?