Tageskurse

„Cyber-Resilienz im Arbeitsalltag“ – für Mitarbeitende (Banken, Versorger, Versicherer)

Zielgruppe: Mitarbeitende ohne IT-Spezialrollen (Fachabteilungen, Kundenservice, Schaden, Innendienst, ggf. Außendienst)
Dauer: 1 Tag (ca. 09:00–16:00, inkl. Pausen)
Format: Präsenz-Workshop mit kurzen Inputs, Gruppenübungen und einer kontrollierten Live-Hacking-Demo
Teilnehmerzahl: 12–20 (für Interaktion und Diskretion)

Lernziele: Die Teilnehmenden sind nach dem Tageskurs in der Lage, typische Cyberangriffe auf den Faktor Mensch im eigenen Geschäftsbereich zu erkennen, korrekt zu bewerten und innerhalb der geltenden Melde- und Eskalationsprozesse sicher zu handeln – und zwar so, dass sie ihr Verhalten im Arbeitsalltag dauerhaft anpassen, nicht nur Wissen abrufen können.

Kurzformel: Erkennen – Bewerten – Melden – Richtig handeln – Dranbleiben.
Die Teilnehmenden sollen nach dem Tag:

  • die relevanten Angriffsvektoren (Phishing, Vishing, Smishing, Social Engineering, Deepfakes, mobile Schadsoftware) im Kontext erkennen,
  • Warnsignale bei E-Mails, Anrufen, SMS und Kontaktlos-Zahlungen richtig deuten,
  • die Meldewege und Sofortmaßnahmen ihres Hauses kennen und anwenden,
  • ein persönliches Verhaltensrepertoire für den Arbeitsalltag ableiten.

DORA Art. 13 fordert explizit verpflichtende Schulungsprogramme für alle Mitarbeiterebenen, die regelmäßig aktualisiert werden. VAIT ergänzt dies um konkrete Standards für Versicherer.


Agenda (Vorschlag)

ZeitBausteinInhalt
09:00–09:30Ankommen & LagebildWarum Versicherer, Banken, Versorger Ziel sind; aktuelle Bedrohungslage (Social Engineering, KI-gestützte Angriffe); DORA/VAIT-Pflicht zur Sensibilisierung
09:30–10:30Modul 1: Phishing, Smishing, Vishing – die Klassiker neu gedachtErkennungsmerkmale; KI-generierte Phishing-Mails; Sprach-/SMS-Angriffe; interaktive Fallbeispiele aus dem aktuellen Umfeld Bankenumfeld,
10:30–10:45Pause
10:45–12:00Modul 2: Social Engineering & DeepfakesPsychologische Tricks; CEO-Fraud; Deepfake-Anrufe/-Videos; Verifikationsroutinen; Gruppenübung: „Echt oder fake?“
12:00–13:00Mittagspause
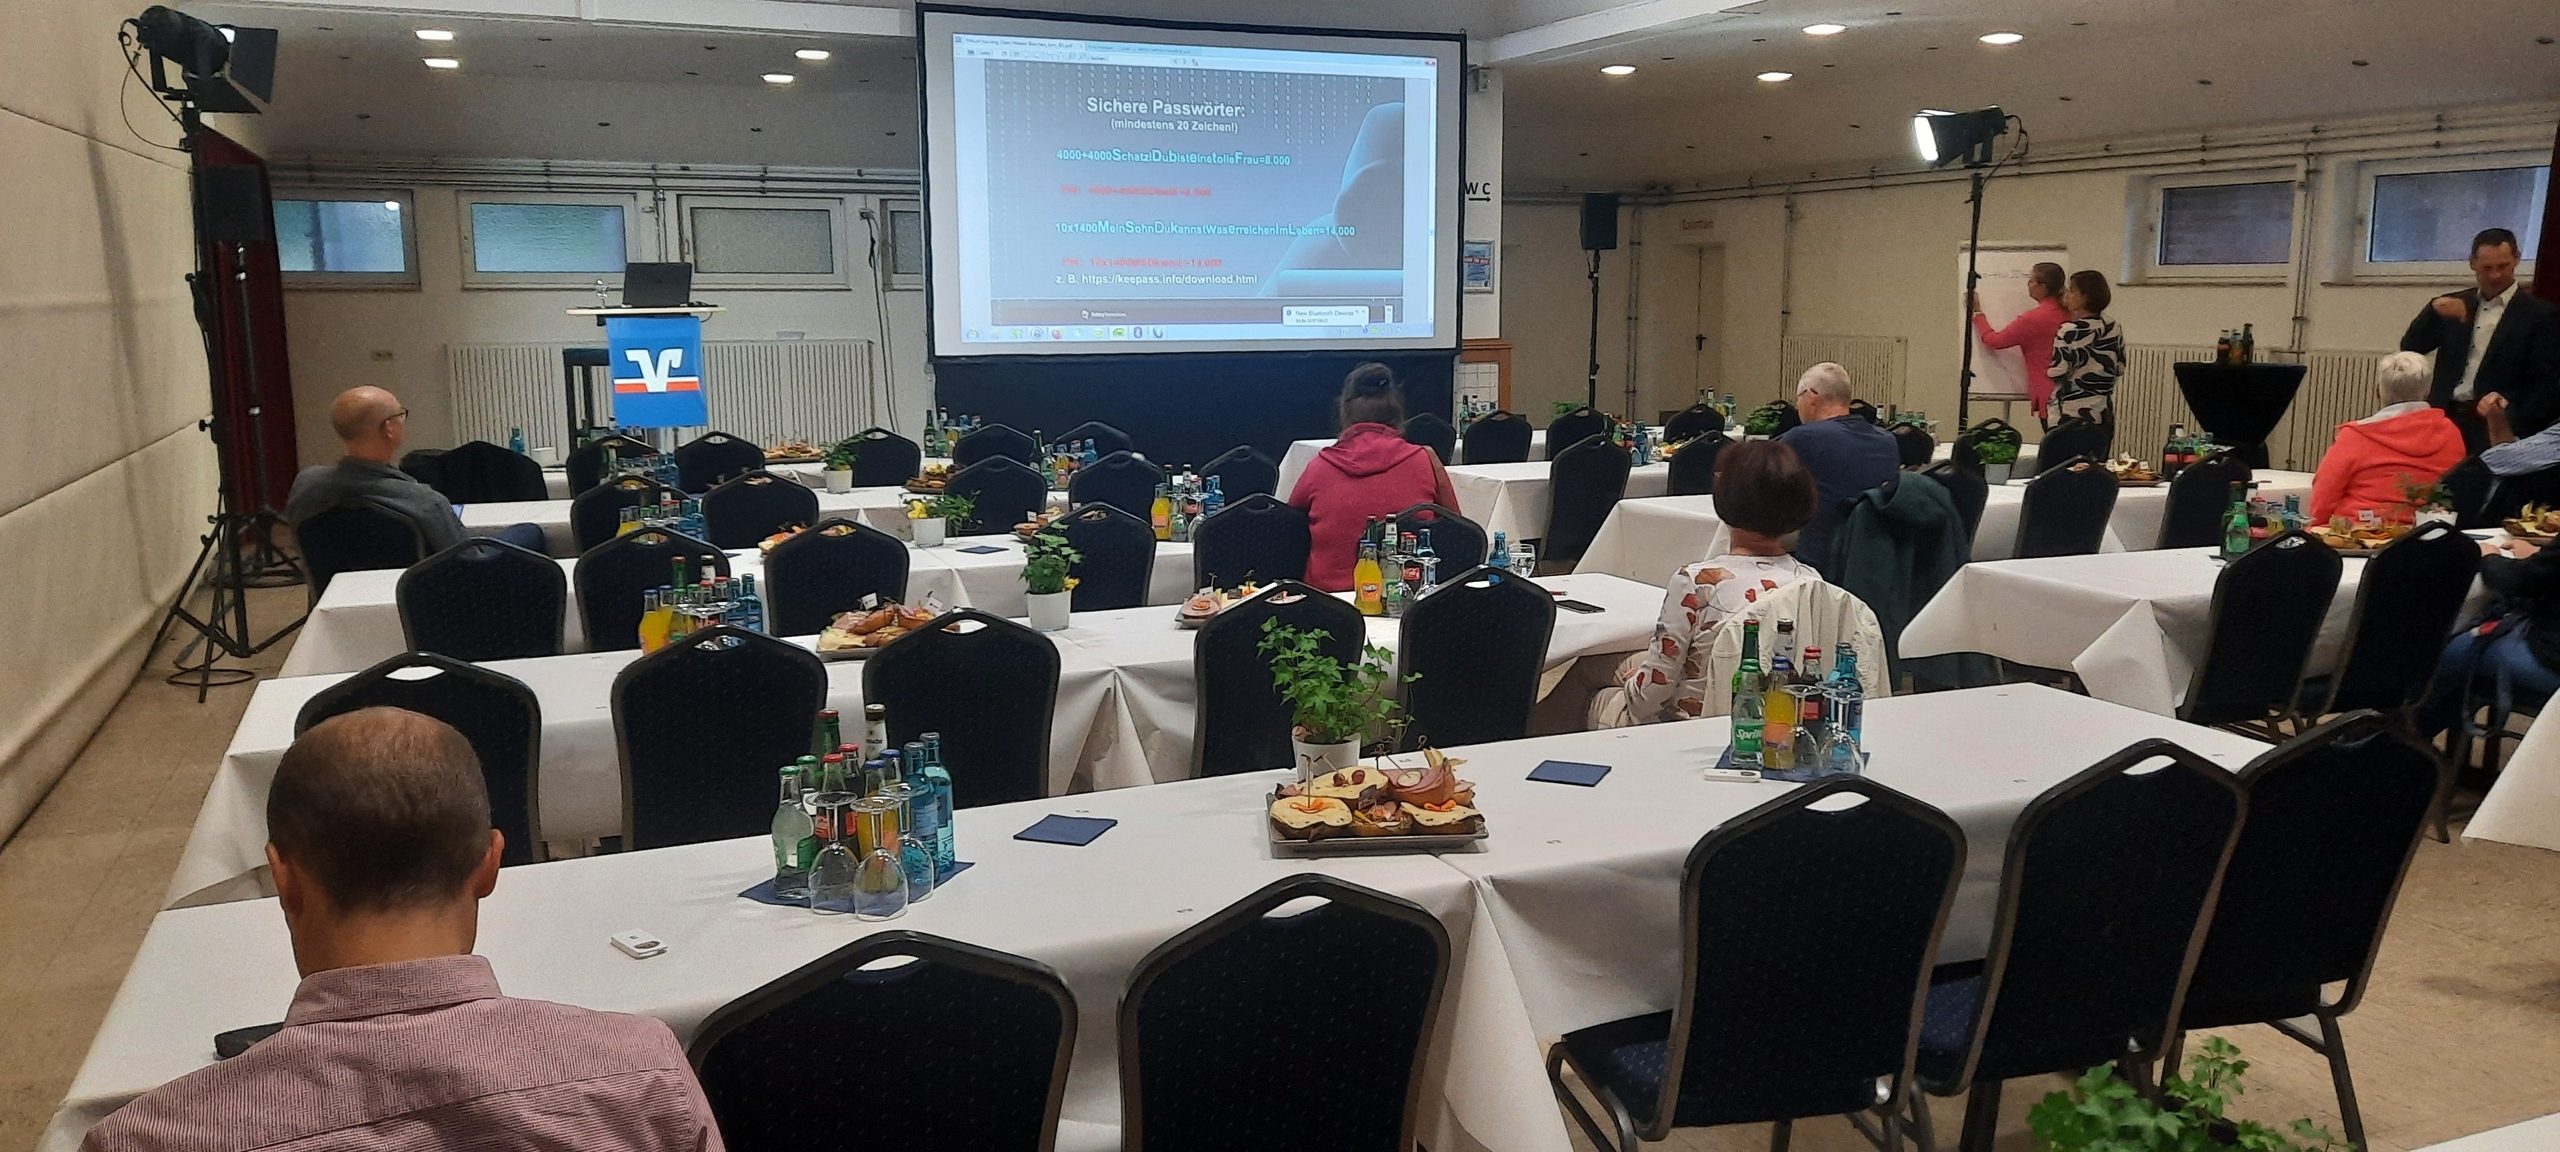
13:00–14:15Modul 3: Geräte- und MobilsicherheitPasswörter/Passkeys, MFA, sichere Nutzung von Mobilgeräten und Kontaktlos-Zahlungen; Umgang mit unbekannten WLANs; Update-Hygiene
14:15–15:00Modul 4: Kontrollierte Live-Demo (freigegeben)In isolierter Testumgebung/Demo-Geräten: Wie Angreifer typische Mobilgeräte/Arbeitsplätze kompromittieren – nur nach schriftlicher Freigabe, ohne Produktivzugriff – Live-Hacks- Anschließend: Was schützt wirklich?
15:00–15:15Pause
15:15–15:45Modul 5: Melden & ReagierenInterne Meldewege; was tun bei Verdacht; Sofortmaßnahmen; Rollen im Krisenfall; Übung: „Erste 10 Minuten nach einem Vorfall“
15:45–16:00Abschluss & persönlicher MaßnahmenplanJeder Teilnehmende notiert 3 konkrete Verhaltensänderungen; Feedback des Referenten

Kosten pro Teilnehmer: 990,- Euro (Netto) + FK, Hotel + Spesen

Schreibe einen Kommentar

Deine E-Mail-Adresse wird nicht veröffentlicht. Erforderliche Felder sind mit * markiert